Hay una pequeña batalla que doy cada mes con alguien nuevo que llega al equipo: “ya activamos Restricted SharePoint Search, así que el tema de oversharing está controlado”. No.
Tengo que escribir esto porque me pasa con demasiada frecuencia.
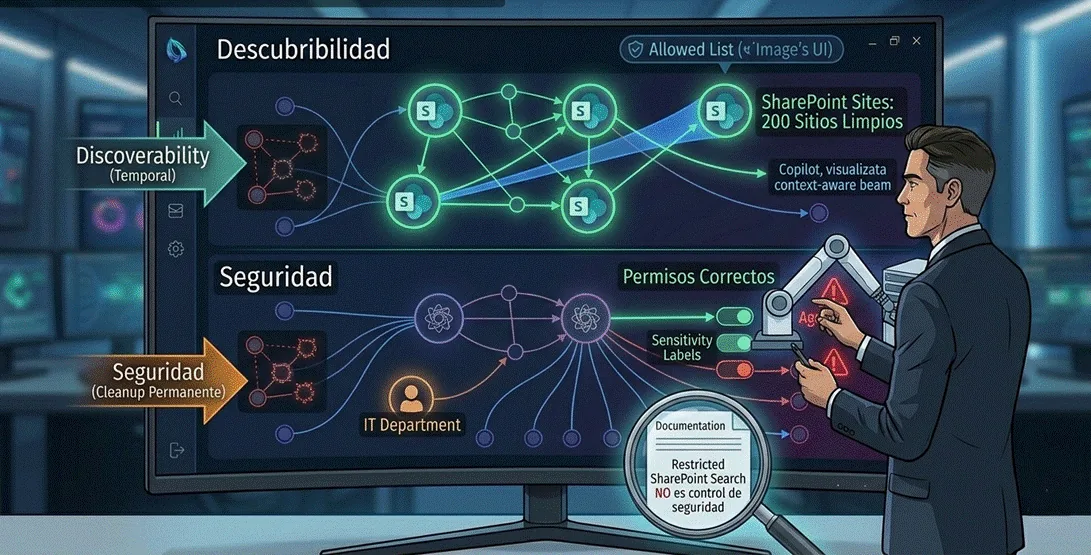
Restricted SharePoint Search hace una cosa muy concreta: limita qué sitios entran al pool que Copilot consulta y que aparece en búsqueda corporativa. Es un control de discoverability. Útil. No discuto que sea útil. Lo uso. Lo recomiendo.
Lo que no es
No es un control de seguridad. Microsoft mismo lo dice en la documentación oficial, en negritas. No cambia permisos. Si el archivo existía y el usuario tenía acceso antes, sigue teniendo acceso después.
No garantiza que un sitio fuera del allowed list no aparezca. Si el usuario tocó el sitio en los últimos N días, si se lo compartieron por Teams, si se lo enviaron por Outlook, ese sitio puede entrar al contexto igual. Microsoft lo documenta también, pero con menos negritas.
No es solución permanente. Microsoft lo presenta explícitamente como un parche temporal mientras arreglas permisos. La traducción del marketing al ingeniero es: úsalo mientras limpias, no como sustituto del cleanup.
Cómo lo usé en el rollout
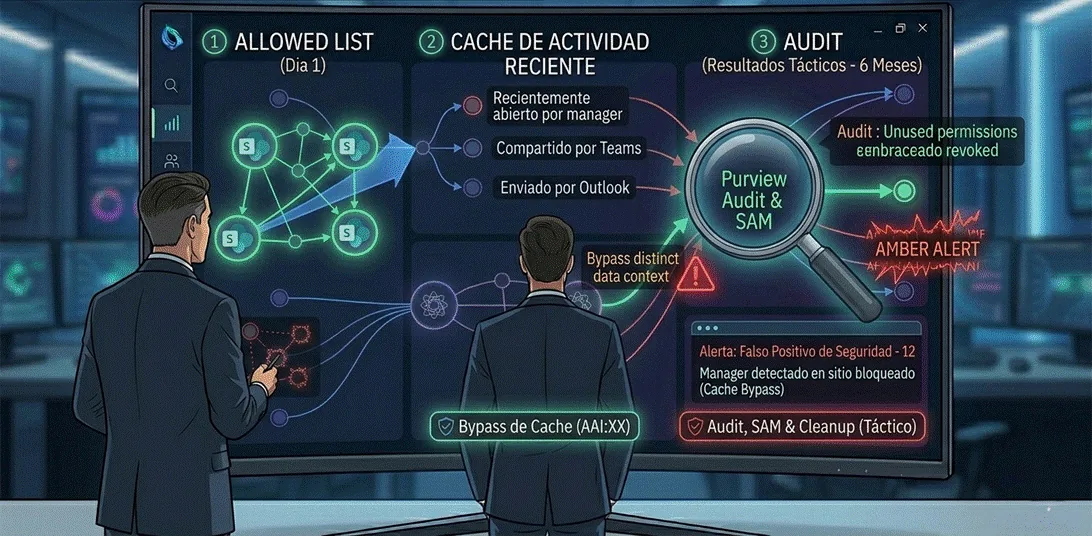
Cuando hice el rollout de Copilot el año pasado, lo activé en día uno. Eso me dio algo de aire mientras montábamos el programa de remediación. Le metí 200 sitios al allowed list — los que sabíamos que estaban limpios y eran útiles. El resto quedaba excluido del pool por defecto.
Resultado bueno: la calidad de las respuestas de Copilot bajó al inicio. Era predecible — limitaste su contexto. Algunos usuarios protestaron. “Copilot ya no encuentra mis documentos”. Tuvimos que explicar que era temporal. Gestión del cambio que no se puede saltar.
Resultado malo: los falsos positivos de seguridad de algunos managers explotaron. “Yo le pregunté X y me sacó un PDF de un sitio que pensaba que estaba bloqueado”. Investigamos. Sí, el sitio estaba bloqueado en el allowed list. Pero el manager lo había abierto la semana anterior porque alguien le compartió un link. Copilot lo trajo del cache de actividad reciente del usuario.
Microsoft no está mintiendo cuando documenta esa limitación. Pero la mayoría de equipos no la entienden hasta que la viven.
Después de seis meses de cleanup serio (con SAM, Purview, y mucho café), pude empezar a quitar sitios del exclude. Hoy uso Restricted SharePoint Search con una lista mucho más permisiva, porque ya no necesito el dique. Tengo permisos correctos.
La trampa para nuevos usuarios
Se ve fácil de configurar. Lo activas, metes una lista, y parece que terminaste. Y por seis meses, todo parece estar bien. Hasta que un auditor te pregunta cómo garantizas el control. Y le tienes que decir, mirando al suelo, que no es un control de seguridad. Es un freno suave.
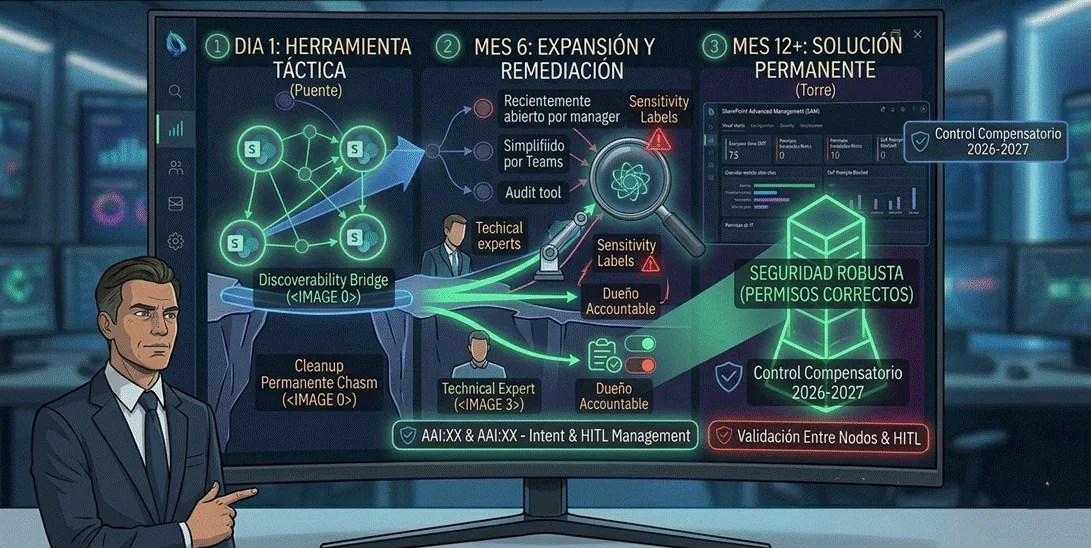
Mi recomendación práctica: trátalo como herramienta táctica de transición. Día 1 lo activas con allowed list pequeña. A medida que limpias permisos, expandes la lista. A los 12 meses, idealmente, ya no la necesitas, o la usas solo para áreas con compliance específico. Es un puente, no la torre.
Y, por favor, no le digas a tu C-suite que “tienes oversharing controlado” si tu única defensa es Restricted SharePoint Search. Porque cuando alguien encuentre el archivo equivocado y suba la queja, el reporte forense va a doler.