Gobierno
La dirección aprueba las medidas, supervisa su aplicación y responde por ellas.
NIS2 · Directiva (UE) 2022/2555
Determinamos si te alcanza, medimos tu brecha y te ayudamos a cumplir las obligaciones de gestión de riesgos y notificación de incidentes.
¿Qué es NIS2?
NIS2 reemplaza a la directiva NIS de 2016: amplía el alcance a 18 sectores, endurece las obligaciones y eleva las sanciones.
Cada Estado miembro la incorpora con su propia ley. La mayoría ya lo hizo y algunos, como España, todavía completan la transposición.
Exige gestionar la seguridad de la cadena de suministro: si sos proveedor de una entidad regulada en Europa, te van a pedir evidencia.
Obligaciones clave
La dirección aprueba las medidas, supervisa su aplicación y responde por ellas.
Políticas, gestión de incidentes, continuidad, cifrado, control de accesos y autenticación multifactor.
Evaluación de la seguridad de proveedores y prestadores de servicios.
Alerta temprana en 24 horas, notificación en 72 horas e informe final en un mes.
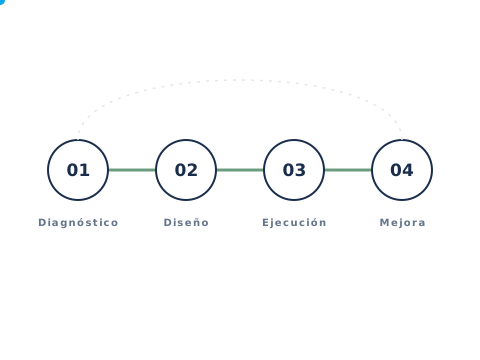
Fases
Tipos de entidad
Por lo general, grandes empresas de sectores de alta criticidad, como energía, transporte, banca, salud, agua o infraestructura digital. Supervisión proactiva.
Medianas y grandes empresas de otros sectores críticos, como servicios postales, residuos, química, alimentación, fabricación o proveedores digitales. Supervisión reactiva.
Por qué NIS2
Reducís el impacto de los incidentes que frenan el negocio.
Respondés a las exigencias de tus clientes regulados en Europa.
El directorio entiende y gobierna el riesgo cibernético.
Integramos NIS2 con ISO 27001, ISO 22301 e IEC 62443.
A quién aplica
Preguntas frecuentes
Es la Directiva (UE) 2022/2555, que fija un nivel común de ciberseguridad en la Unión Europea para entidades esenciales e importantes de 18 sectores críticos.
Puede aplicar si prestás servicios dentro de la UE en los sectores alcanzados. Además, tus clientes europeos regulados te van a exigir medidas de seguridad como proveedor.
Una alerta temprana dentro de las 24 horas de detectar un incidente significativo, una notificación dentro de las 72 horas y un informe final en un mes.
Hasta 10 millones de euros o el 2% de la facturación mundial para entidades esenciales, y hasta 7 millones o el 1,4% para las importantes. La dirección también puede ser responsable.
En una evaluación inicial te decimos si aplica, qué tipo de entidad sos y por dónde empezar.