Antes de Copilot, el oversharing en SharePoint era ese problema que todos sabíamos que teníamos pero que nadie quería abrir. “Le pongo Everyone al sitio mientras lo configuro y luego lo limpio”. Y nadie lo limpiaba. Pasaban tres años.
Copilot llegó y rompió la complicidad colectiva.
Los datos que más he citado este año vienen de un reporte de Concentric: 16% de los datos críticos de negocio están sobre-compartidos, con un promedio de 802 mil archivos en riesgo por organización. Yo en mi tenant medí algo parecido: 14% en una primera pasada. Ese 14% incluía nóminas, contratos con clientes, una carpeta entera de la junta directiva accesible a “Everyone except external users”. Que es básicamente “todo el mundo de la empresa”.
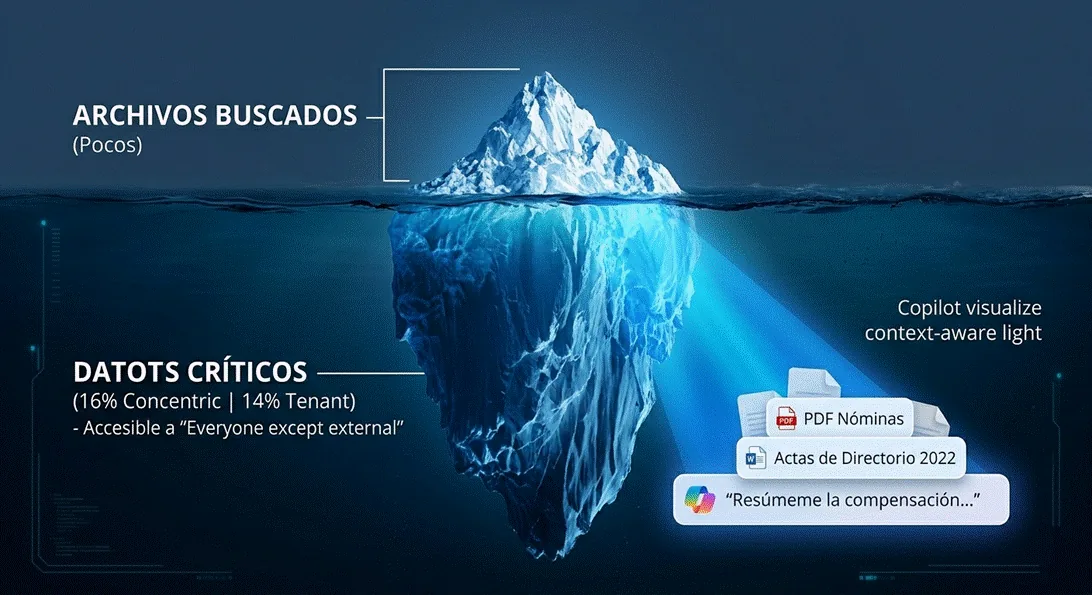
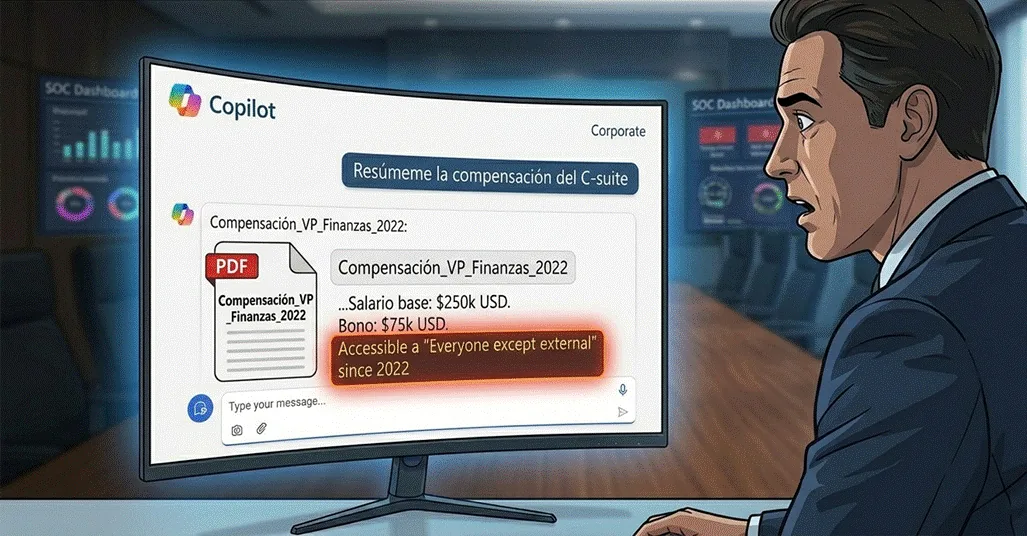
¿Por qué Copilot lo hace evidente? Porque acelera el descubrimiento. Antes, esos archivos solo aparecían si alguien sabía buscar el nombre exacto. Copilot, con prompt y contexto, los superficie. “Resúmeme lo que sepamos de la compensación del C-suite”. Y boom, te aparece un PDF de la junta que estaba mal compartido desde 2022.
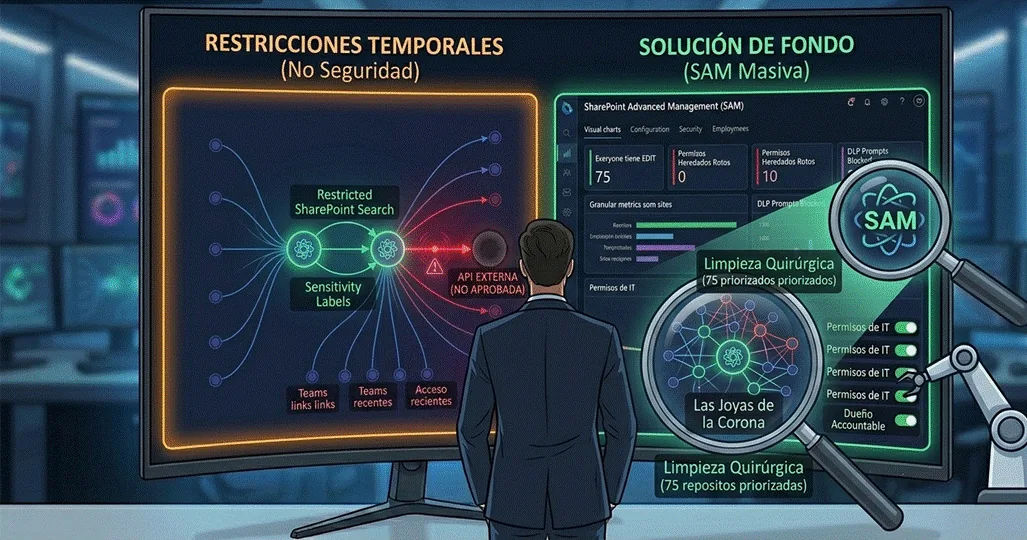
Microsoft ha intentado dar herramientas. La principal es Restricted SharePoint Search, que ayuda a limitar qué sitios entran al pool de búsqueda de Copilot. Pero hay que leer la letra chica: Microsoft mismo dice que no es un control de seguridad. Es un control de visibilidad temporal. No cambia permisos. Y si un usuario entró al sitio recientemente o le compartieron un enlace por Teams, el sitio aparece igual. Restringir la búsqueda es ganar tiempo, no resolver el problema.
La solución de fondo es arreglar permisos. Lo cual nadie quiere oír.
Lo que me funcionó
Empecé por las “joyas de la corona” — conté con el dueño de cada función qué cinco repositorios le quitarían el sueño si se filtraran. Quince personas, setenta y cinco repositorios. Ahí concentré el primer esfuerzo. No traté de arreglar todo SharePoint en un trimestre porque no se puede.
Después usé SharePoint Advanced Management (SAM, viene incluido con Copilot) para la evaluación masiva. El reporte inicial es brutalmente honesto. Te enseña sitios inactivos con miembros que ya no están. Sitios con permisos heredados rotos. Sitios donde “Everyone” tiene Edit. Para varios equipos, esa visibilidad fue suficiente para que se pusieran a limpiar sin pelearse conmigo.
Después puse políticas defensivas: nada nuevo se crea con “Everyone except external” como permiso por defecto. Forzamos labels de sensibilidad en plantillas. Auditamos creaciones nuevas semanalmente.
Lo que no funcionó: tratar de “limpiar todo” con un script. Cada sitio tiene un dueño y una historia. Los scripts son útiles para encontrar problemas, no para resolverlos.
Lo que tampoco funcionó: meterle miedo a la gente con ejemplos hipotéticos. Lo que sí funcionó fue mostrar a un VP, en su pantalla, que su asistente podía hacer un prompt en Copilot y obtener información de su salario que no debería ver. Diez minutos. Esa demo aceleró tres meses de cleanup.
Mi conclusión a estas alturas: Copilot no creó el problema de oversharing. Lo aireó. Y eso es bueno, aunque duela.
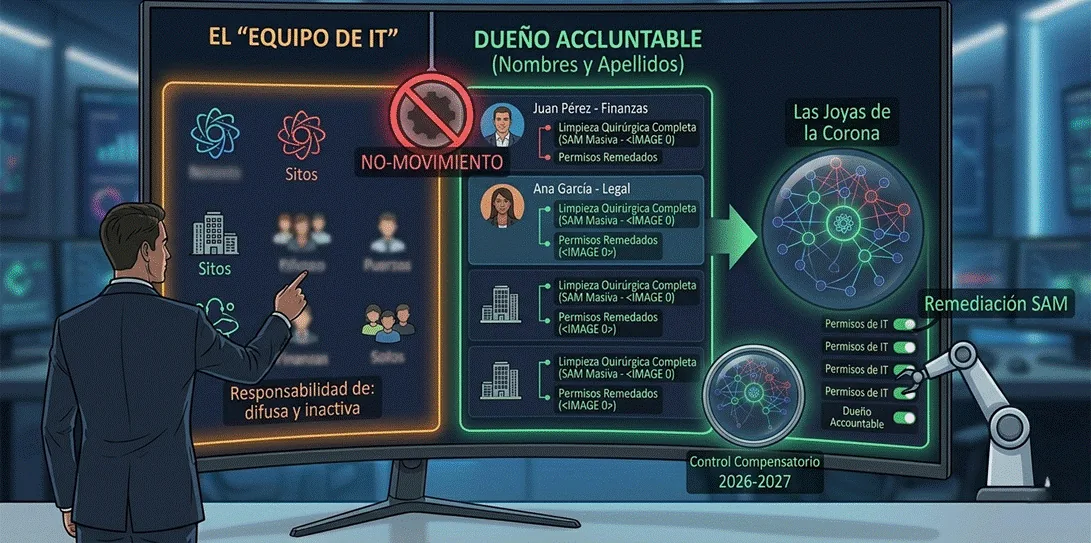
Si yo te diera un solo consejo para tu siguiente reunión interna sobre este tema, sería este: deja de hablar de “permisos” y empieza a hablar de “dueño accountable de cada repositorio”. Cuando hay un nombre y apellido al lado de cada sitio, las cosas se mueven. Cuando es “el equipo de IT”, se quedan dormidas.